
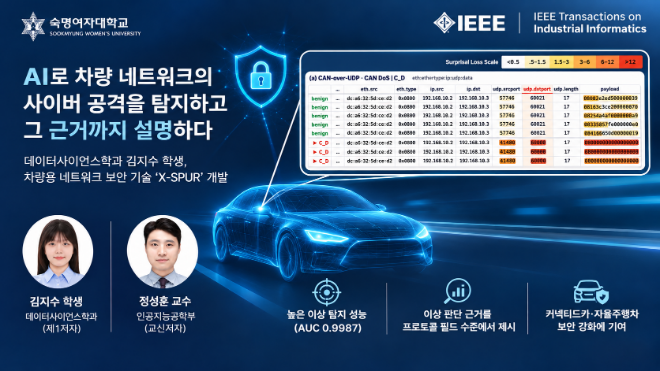
- 국제 학술지 'IEEE TII' 논문 게재…공격 탐지 성능 99.87% 수준
- AI가 이상 징후를 판단한 근거까지 설명하는 기술 구현
- 'IEEE BigData 2026' 정규 논문도 동시 채택 성과
최근 자율주행차와 커넥티드카 기술이 고도화되면서 차량 내부 전자장치가 주고받는 데이터량이 급증했고, 이를 노린 해킹 등 사이버 공격 우려도 동반 상승하고 있다.
하지만 실제 차량 환경에서 발생하는 공격 데이터를 충분히 수집하기 어렵다는 점이 보안 기술 개발의 걸림돌로 작용해 왔다. 또한 기존 AI 기반 탐지 기술은 이상 징후를 발견하더라도 왜 비정상적인 통신으로 판별했는지 그 근거를 파악하기 어려운 한계가 있었다.
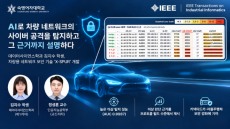
연구팀은 이러한 문제를 해결하기 위해 정상적인 차량 네트워크 통신 데이터만으로 이상 징후를 학습하는 비지도학습 기반 침입탐지 기술 'X-SPUR'를 개발했다.
이 기술은 별도의 수작업 특징 추출 과정 없이 다양한 통신 프로토콜의 이상 징후를 스스로 분석한다. 연구팀이 대표적인 차량용 이더넷 침입탐지 데이터셋을 활용해 실험한 결과, 탐지 성능 지표인 AUC(곡선하면적) 0.9987을 기록하며 매우 높은 정확도를 입증했다.
이번 기술의 가장 큰 차별점은 AI가 사이버 공격을 탐지한 이유를 투명하게 제시하는 '설명 가능성'에 있다. 비정상 통신 여부를 단순히 판별하는 데 그치지 않고, 차량 통신을 구성하는 개별 프로토콜 필드 중 어떤 정보가 이상 판단에 직접적인 영향을 주었는지 시각적으로 보여준다.
이를 통해 현장의 보안 담당자는 AI의 판단 근거를 직접 확인하고, 발생한 보안 위협을 심층적으로 분석해 신속한 대응 방안을 마련할 수 있다. 향후 커넥티드카와 자율주행차의 네트워크 시스템 안전성과 신뢰성을 크게 높일 수 있는 핵심 기술로 평가받는다.
한편, 정성훈 교수 연구팀은 전자상거래 웹 서비스 트래픽을 분석해 효율적인 캐시 보호 방법을 제시한 또 다른 연구로 국제학술대회 'IEEE BigData 2026'의 정규 논문(Regular Paper)에 채택되는 성과를 연이어 거뒀다.
단순히 봇(Bot) 접속 여부를 판별하는 것을 넘어, 개별 접속이 웹 서비스 캐시 성능에 미치는 실제 영향을 분석해 관리가 시급한 세션을 우선 식별하는 머신러닝 기반 방법론을 제안했다. 약 1,270만 건의 실제 데이터를 분석한 결과 상위 1%의 세션에 전체 캐시 피해의 48.8%가 집중된 것을 밝혀냈다.
채택률 19.4%의 엄격한 심사를 통과한 이 논문 역시 김지수 학생이 제1저자로 참여했으며, 연구 결과는 오는 12월 미국 애리조나주 피닉스에서 열리는 학술대회에서 공식 발표될 예정이다.
bjlee@beyondpost.co.kr