
코드 검증부터 오픈소스·빌드 산출물 관리까지 논의
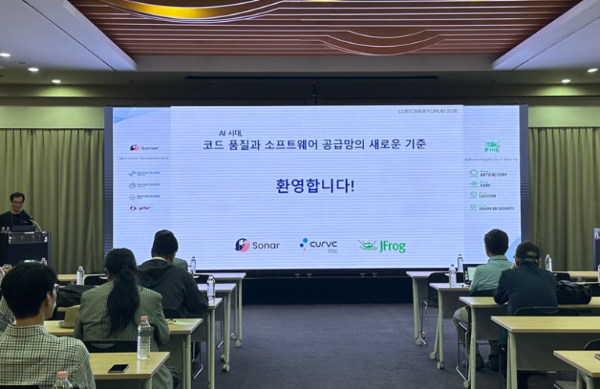
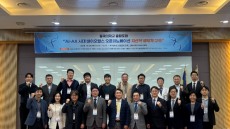
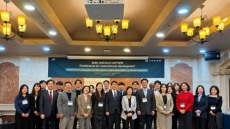
커브는 지난 9월 17일 서울 삼성동 코엑스에서 'AI 시대, 코드 품질과 SW 공급망의 새로운 기준'을 주제로 세미나를 개최했다. 행사에는 글로벌 코드 품질·보안 전문기업 Sonar와 소프트웨어 공급망 보안기업 JFrog의 본사 전문가들이 참여해 AI 개발 환경에서 발생할 수 있는 보안 위험과 대응 기술을 소개했다.
Sonar는 AI가 생성한 코드에도 개발자가 직접 작성한 코드와 동일한 품질·보안 기준을 적용해야 한다고 강조했다. 이를 위해 SonarQube를 활용한 소스코드 품질 및 취약점 분석과 AI 코딩 에이전트에 개발 지침을 제공하는 Sonar Vortex 등을 소개했다. 코드 변경사항을 검토하는 과정에서 보안 문제를 찾아내고 개선하는 방안도 함께 다뤘다.
JFrog는 외부 오픈소스 패키지가 개발 환경에 유입되는 단계부터 빌드 산출물 관리와 최종 배포까지 이어지는 공급망 보안 체계를 설명했다. 외부 패키지 유입을 통제하는 Curation과 소프트웨어 구성요소를 관리하는 Artifactory, 취약점 분석 도구인 Xray 등의 활용 방안을 제시했다. 소프트웨어 자재명세서(SBOM)를 통해 구성요소와 라이선스 위험을 파악하고, 보안 기준을 충족한 결과물만 배포하도록 관리하는 방식도 소개했다.
커브는 AI 기반 개발 환경에서 코드 품질 검증과 소프트웨어 공급망 보안을 별도로 운영하기보다 개발·배포 과정에서 연계해 관리할 필요가 있다고 설명했다. 앞으로 Sonar와 JFrog 솔루션을 바탕으로 국내 기업의 AI 개발 환경과 개발·보안·운영 통합 체계인 데브섹옵스(DevSecOps) 구축 지원을 확대할 계획이다.
sglee640@beyondpost.co.kr